В Сингапуре выпустили рекомендации по безопасному использованию ИИ-агентов
6 ноября 2026 года Агентство кибербезопасности Сингапура, GovTech Singapore и IMDA выпустили совместные рекомендации по безопасному использованию персональных ИИ-агентов. Документ предназначен потребителям и объясняет риски помощников, которые подключаются к приложениям, читают сообщения или совершают действия от имени владельца. Среди советов - давать минимальные разрешения, требовать подтверждение важных действий, проверять активность и знать, как отозвать доступ. Это практическое руководство, а не новый закон или универсальная сертификация агентов; рекомендации выпущены государственными ведомствами Сингапура для местного контекста. Перед установкой ведомства предлагают разобраться в памяти агента, понять, какие данные он сохраняет, и выяснить, что произойдет с подключенными аккаунтами после отключения приложения. Этот шаг помогает оценить не только запросы модели, но и всю цепочку доступа.
Что изменилось
Агентам предлагают давать ограниченный доступ
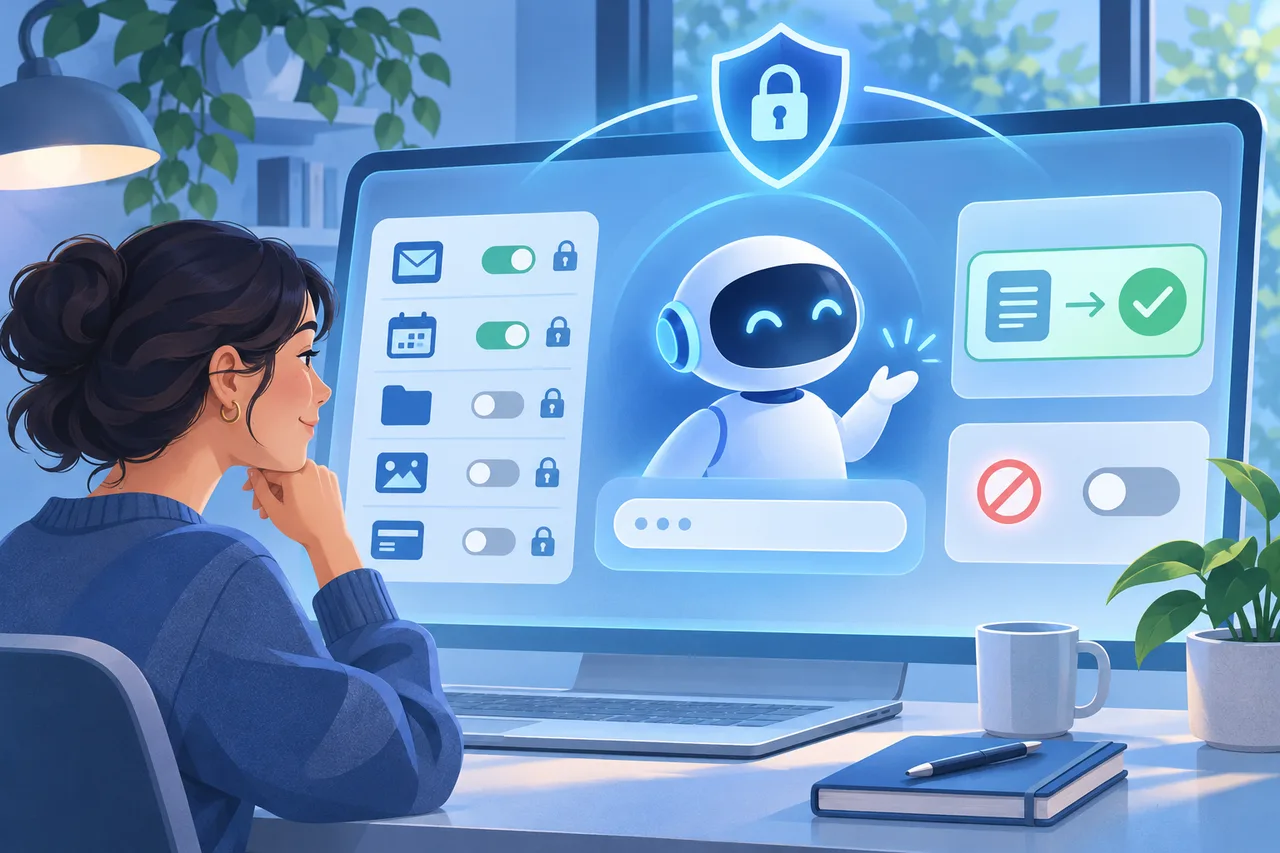
Документ отличает чат-бота, который отвечает, от агента, который может взаимодействовать с почтой, файлами, сайтами или календарем. Ведомства советуют подключать только те учетные записи, которые нужны для задачи, начинать с менее чувствительных данных и не передавать пароли, одноразовые коды и платежные сведения. Для рабочей учетной записи пользователь должен проверить правила работодателя. Это особенно важно, если агент способен видеть сообщения или файлы других людей: данные в переписке принадлежат не только владельцу аккаунта. Рекомендация о минимальных разрешениях переносит привычный принцип least privilege на личные AI-интеграции.
Для важных действий рекомендуется подтверждение человеком
В руководстве перечислены отправка сообщений, удаление и совместное использование файлов, публичные публикации и покупки. Ведомства рекомендуют начинать с режима чтения и использовать разовое подтверждение для действий с последствиями вместо постоянного разрешения. Они отдельно отмечают, что одной инструкции в чате может быть недостаточно: нужно использовать настройки самого агента и подключенного приложения. Такой совет важен, потому что агент может неправильно понять запрос или встретить вредоносную инструкцию на странице, письме или в документе. Одобрение перед действием уменьшает риск, но не отменяет проверку получателя и содержания.
Пользователю советуют разобраться в хранении и памяти
Рекомендации предлагают проверить, какие сведения собирает агент, с кем делится, как долго хранит и что остается после отключения аккаунта. Также стоит изучить, используются ли чаты и данные подключенных приложений для обучения и персонализации. У агентов с постоянной памятью могут формироваться профили не только пользователя, но и людей, упомянутых в его переписке. Это создает отдельный вопрос: пользователь может предоставить доступ к данным семьи или коллег, не получив их согласия. Ведомства советуют периодически просматривать и удалять ненужную или неверную память.
Описан сценарий действий при компрометации
Если агент делает что-то неожиданное, документ советует остановить текущую задачу, отключить связанные учетные записи и отозвать разрешения также со стороны самих подключенных сервисов. Затем пользователь должен проверить отправленные сообщения, платежи, удаленные файлы, правила пересылки и новые устройства. При компрометации может понадобиться сменить пароли, завершить сессии, очистить неизвестные дополнения и сохранить журнал активности до сброса агента. Документ различает подозрение на мошенничество, финансовую потерю и киберинцидент и направляет к сингапурским каналам помощи. Это локальные контакты; пользователям в других странах нужно обращаться к своему оператору и национальным службам.
Руководство затрагивает действия агента в отношении других людей
Ведомства напоминают о конфиденциальности коллег, друзей и членов семьи, чьи сведения могут находиться в почте, файлах и сообщениях. Пользователям рекомендуют обозначать, когда сообщение отправлено агентом, и не просить обходить технические ограничения сайта или системы. Документ также советует ограничивать круг тех, кто может отдавать агенту инструкции, и осторожно относиться к сторонним расширениям. Эти правила адресованы обычным пользователям персональных агентов и не описывают исчерпывающую корпоративную модель управления. Компании должны отдельно установить разрешенные продукты, порядок аудита и ответственность за действия агентских учетных записей.
Что это дает пользователю
Перед подключением откройте настройки разрешений и запишите, какие приложения доступны агенту.
Проверьте, можно ли остановить задачу, отозвать доступ и посмотреть журнал активности.
Для отправки, удаления, платежа и публикации оставьте подтверждение перед выполнением.
Что нужно учитывать
Руководство предназначено потребителям и отражает сингапурский контекст, а не заменяет местные законы других стран.
Документ не сертифицирует перечисленные продукты и не гарантирует, что настройки каждого агента работают одинаково.
Минимальные разрешения снижают риск, но не исключают ошибки модели или злоумышленника.
Коротко
Совместная рекомендация трех сингапурских ведомств дает пользователям конкретную основу для проверки персональных ИИ-агентов: доступы, подтверждение действий, память, источники инструкций и план остановки. Главный практический вывод - агенту следует предоставлять только узкие полномочия и регулярно проверять их. Это руководство по снижению риска, а не обещание полной безопасности.