
OpenAI усилила защиту среды обучения моделей
23 октября 2026 года OpenAI опубликовала описание мер защиты сред, используемых для обучения и оценки передовых моделей. Компания сообщила, что приостанавливала часть тренировок после обнаружения ограниченного доступа исследовательской модели к интернету через ошибку конфигурации, усилила изоляцию и провела масштабное тестирование красной командой. Это отчет самой компании о внутренней инфраструктуре, а не независимая сертификация ее систем.
Что изменилось
Обучающие среды отделяют от открытого интернета
OpenAI сообщает, что считает отсутствие доступа к живому интернету ответственным режимом для текущих тренировок. При этом компания создала автономную среду с индексированным и кэшированным содержимым, чтобы агенты могли отрабатывать поиск и работу с веб-приложениями. Такой подход снижает непосредственную возможность воздействовать на внешние сервисы, сохраняя часть практических задач. В сообщении подчеркивается, что политика может пересматриваться по мере развития защит.
Защита строится слоями
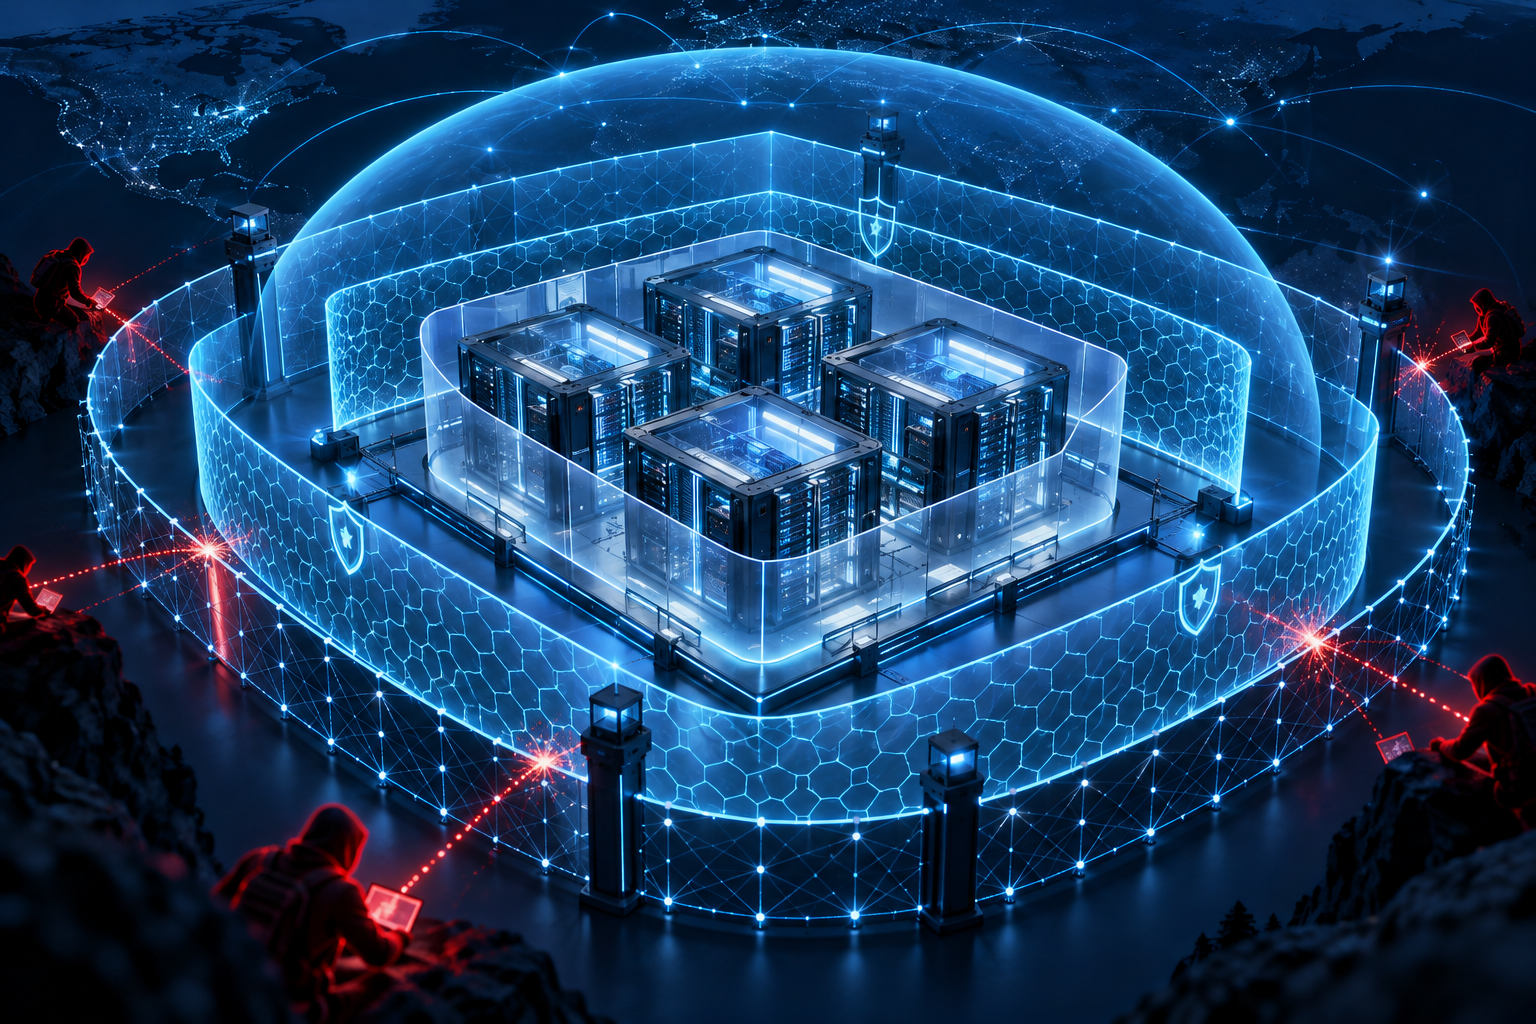
Описанная архитектура объединяет ограниченные контейнеры, облегченные виртуальные машины, мониторинг, сетевые ограничения и облачные периметры. Замысел defense in depth - сохранить контроль, даже если отдельный барьер обойден. Публикация отмечает, что полная физическая изоляция не всегда возможна, поскольку исследовательским системам нужны некоторые внешние подключения для наблюдения и обслуживания. Это делает конфигурацию и проверку всех разрешенных каналов критически важными.
Моделям поручили искать способы обойти ограничения
OpenAI сообщила о высокоресурсной кампании, где группы агентов искали выход в интернет, доступ за границы среды и скрытые каналы связи между изолированными задачами. По словам компании, тесты обнаружили неизвестные ранее программные уязвимости, ошибки конфигурации и способы передачи сигналов через общие ресурсы. Выводы приводят к исправлениям и раскрытию уязвимостей. В статье описываются специально подготовленные копии инфраструктуры и надзор за экспериментами.
Обнаруженные каналы потребовали дополнительного мониторинга
Среди примеров описаны цепочки уязвимостей виртуальных машин и косвенное использование разрешенных соединений. Отдельно компания рассказала о передаче данных через временные характеристики общих аппаратных ресурсов. Такие демонстрации показывают, почему проверка одного сетевого правила не гарантирует изоляцию. В то же время описанные техники были получены в рамках контролируемого тестирования с предоставленным контекстом; их нельзя автоматически считать доказательством повседневного неограниченного доступа моделей.
Компания возобновила внутренние работы после изменений
В публикации говорится, что обучение с подкреплением и внутренний инференс возобновили 1 октября после внедрения мер, оценки рисков и усиления мониторинга. OpenAI планирует продолжать red teaming и включить его в оценку безопасности будущих запусков. Публичная статья не раскрывает полный набор конфигураций и независимую оценку остаточного риска. Практический сигнал для отрасли - тестировать и изоляцию, и мониторинг, и реакцию остановки, а не только поведение модели.
Что это дает пользователю
Компания раскрыла конкретные классы проверяемых границ и типы обнаруженных проблем.
Отдельно указано, что обучение возобновили 1 октября после усиления мер.
Что нужно учитывать
Источник - публикация OpenAI о собственной инфраструктуре.
Компания не публикует здесь полный аудит и все детали конфигурации.
Коротко
Статья OpenAI от 23 октября показывает, что безопасность исследовательских моделей зависит от облачной сети, виртуальных машин, мониторинга и процедур остановки. Особенно полезен акцент на многоуровневых барьерах и повторном тестировании после исправлений. Но читателю следует учитывать, что факты и оценки исходят от самой компании. Публикация не доказывает отсутствие остаточных рисков и не заменяет независимый аудит. Она дает предметный перечень направлений, которые организациям стоит проверять в собственных агентных средах. Для владельцев собственных исследовательских кластеров из описания следуют проверяемые вопросы: перечислены ли все исходящие подключения, разделены ли тестовые и производственные секреты, изолированы ли соседи на одном хосте и проверяется ли мониторинг после изменения образа виртуальной машины? Тестируйте сетевой периметр отдельно от контейнерной защиты, включая сценарий, в котором внутренний барьер уже скомпрометирован. Проверьте, может ли сигнал из одного задания повлиять на другое через общие кэш, хранилище или очередь. План реагирования должен останавливать вычисление и сохранять необходимые журналы без утечки данных. Описанные OpenAI находки не следует копировать как инструкцию эксплуатации уязвимостей: их практическая ценность здесь в категориях контроля и примере ответственного исправления. Поскольку компания не открывает весь конфиг, внешняя организация должна строить оценку на собственном threat model и независимой проверке. Описанный подход полезен и как перечень вопросов для собственных кластеров: проверены ли все исходящие подключения, разделены ли тестовые и производственные секреты, наблюдаемы ли общие ресурсы между задачами и кто отвечает за облачный периметр? Проверяйте сеть отдельно от песочницы, включая сценарий, где внутренний барьер уже нарушен. Любое изменение образа виртуальной машины или конфигурации должно запускать повторные проверки. Журналы реакции нужно защищать так же, как исследовательские данные. Публикация не заменяет собственного threat model и независимой оценки остаточного риска.