Как собрать безопасный FAQ из обращений в поддержку с помощью ИИ
Используйте обращения как источник повторяющихся вопросов, но не переносите частные истории в публичную базу. Удалите чувствительные сведения и подтвердите каждое обещание.
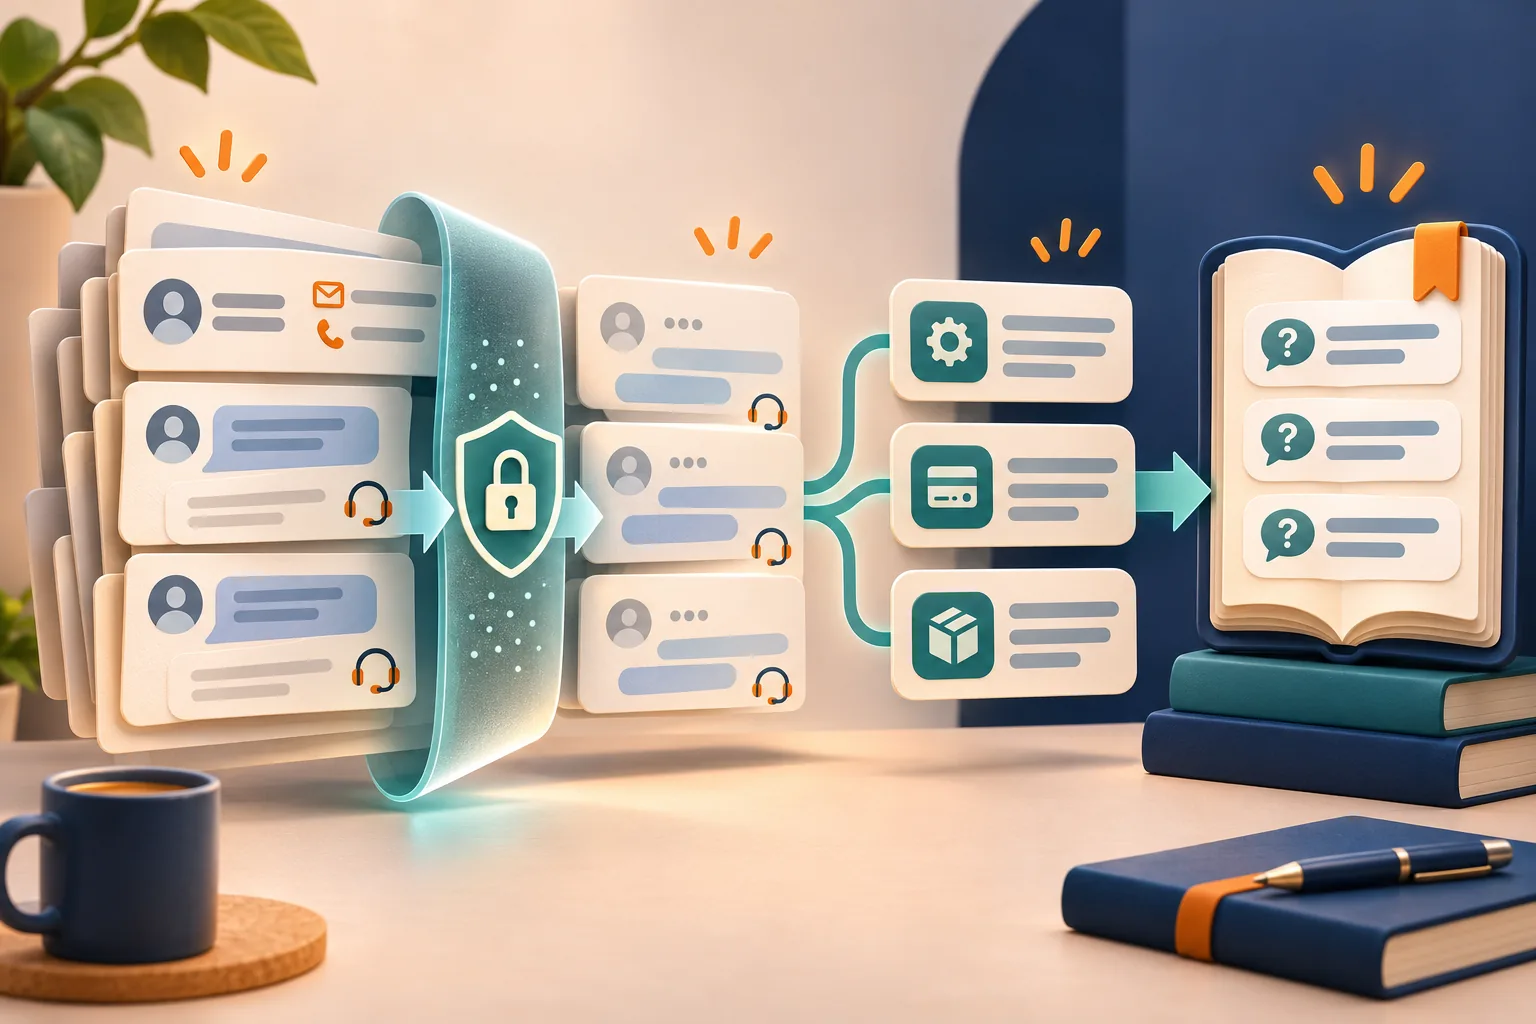
Задайте границы будущего FAQ
FAQ должен описывать повторяемое правило, а не единичный кейс клиента. Определите аудиторию, публичные каналы, чувствительные темы и владельцев: поддержка проверяет формулировки, продукт - возможности, безопасность и юристы - регулируемые ответы.
Собирайте ограниченный период и только необходимые поля: текст вопроса, категорию, версию продукта и итоговое действие. Имена, адреса, телефоны, платежные данные, номера заказов, секреты, вложения и цитаты третьих лиц удалите до передачи модели, если аналитике они не нужны.
Обезличьте до анализа
Определите, где обрабатываются тексты и кто может читать исходные обращения. Используйте утвержденный фильтр персональных данных или защищенный контур до вызова модели. Замена имени на метку недостаточна, если остаются редкая компания, дата, должность и событие.
Храните ключ соответствия отдельно и не передавайте модельному процессу, если повторная связь не нужна. Проверьте подписи вложений, логи и цитаты из переписки. На небольшой выборке вручную оцените ложные пропуски фильтра и убедитесь, что обезличивание не смешало срок, сумму или условие тарифа.
Сохраняйте факт обработки и результат проверки без исходного значения. Временные выгрузки удаляйте по установленному сроку.
Группируйте по намерению
Кластеризуйте по действию: сменить способ оплаты, восстановить доступ, отменить услугу, выгрузить отчет. Совпадающее слово может обозначать разные задачи. В карточке кластера храните несколько обезличенных формулировок, объем и период, общие причины и спорные случаи.
Популярность не единственный критерий. Редкий запрос о безопасности может требовать ясной инструкции, а большой кластер часто указывает на дефект продукта. FAQ не должен маскировать системную проблему.
Выведите на отдельное рассмотрение случаи, где ответ зависит от региона или договора, тексты противоречат версиям, затрагивается уязвимость либо нет подтвержденной процедуры. Для них безопаснее создать внутреннюю задачу, а не публичную статью.
Создайте карточку с доказательством
Попросите модель предложить заголовок и черновик, затем свяжите каждый факт с актуальной инструкцией, экраном или правилом. Если источник отсутствует, текст обещает неопубликованную функцию или меняет условие, владелец должен дать подтверждение.
Одна карточка отвечает на одно намерение: действие, место в интерфейсе, ограничение и путь для исключений. Если возврат зависит от даты и состояния заказа, объясните критерии и способ проверки. Не обещайте одинаковый результат всем.
Не просите отправлять документы и реквизиты в открытый чат. Для спорного списания или доступа направьте пользователя в защищенный канал. Текст помощи должен включать точку эскалации.
Проверьте ответ на новых формулировках
Составьте тестовые вопросы, похожие на обращения, но не скопированные дословно. Проверьте, что поиск находит правильный FAQ, ответ соблюдает условия и не извлекает личные подробности из источника. Включите устаревшую версию интерфейса, исключение и запрос без ответа.
Сотрудник поддержки и владелец политики должны утвердить текст до публикации. Снижение количества обращений не доказывает, что задача решена: пользователь мог не найти канал помощи. Сопоставляйте поиск, успешность сценария и выборочную обратную связь.
Назначьте владельца и пересмотр
У записи должны быть владелец, дата проверки и ссылка на внутреннее основание. Изменение тарифа, интерфейса или процедуры отправляет статью на пересмотр. Устаревшую запись снимайте с публикации, не дожидаясь очередного цикла.
После сборки проверьте предпросмотр и публичную страницу. Аналитику храните в обезличенном виде. Если пользователи продолжают задавать вопрос, выясните причину до того, как добавить еще один общий абзац.
Пример безопасного ответа
Вместо цитирования заказа и даты клиента создайте общий вопрос о смене способа оплаты. Ответ должен показывать утвержденный путь, объяснять, на какой будущий платеж повлияет изменение, и направлять спорное списание в защищенный канал. Персональный номер заказа не нужен публичному FAQ.
Храните ссылку на внутреннее основание и владельца карточки. Исходное обращение остается в системе поддержки с ее сроком хранения и правами; выгрузка для аналитики очищена и удаляется после обработки.
Рубрика публикации
Проверьте удаление личных данных, источник каждого обещания, соответствие актуальной версии и безопасную эскалацию исключений. Один владелец отвечает за итог, даже если проверки выполняют разные специалисты.
Число повторных обращений не доказывает успех. Сверьте поиск по FAQ, выполнение сценария и выборочную обратную связь. Низкий поток вопросов может означать, что пользователь не нашел канал помощи.
Права и срок хранения
Ограничьте доступ к обращениям отдельно от аналитических кластеров и публичных карточек. Определите срок хранения выгрузки, ответственного за удаление и работу с резервными копиями. Не отправляйте полное содержание в технический журнал, если для диагностики достаточно обезличенного ID и статуса.
Если нельзя подтвердить контур обработки и условия хранения, используйте утвержденную среду или синтетические тесты. До загрузки уточните список разрешенных полей у ответственного. Удалите временные исходники после обработки.
Сложные вопросы и эскалация
Темы безопасности аккаунта, спорных платежей, здоровья или прав пользователя должны вести к контролируемой процедуре. Модель может классифицировать намерение, но публичная карточка должна направлять к уполномоченному сотруднику. Не обещайте срок или результат без подтверждения владельца процесса.
Проверьте неожиданные формулировки и убедитесь, что поиск не возвращает внутренние заметки или историю одного клиента. После обновления индекса повторно проверьте публичную выдачу. Статус FAQ свяжите с владельцем, источником и датой пересмотра.
Отличайте вопрос клиента от дефекта продукта
Много обращений о сбросе доступа может означать, что процедура непонятна, а может - что восстановление регулярно ломается. Перед публикацией FAQ посмотрите на повторяемость причин и долю неудачных попыток. Если пользователь физически не может выполнить шаг, текст не решит проблему. Создайте продуктовую задачу и используйте FAQ только для временного объяснения подтвержденного обходного пути.
Проверьте, не раскрывает ли формулировка внутренние механизмы антифрода, условия ручной проверки или действия специалиста. В публичном ответе объясните безопасный следующий шаг без деталей, которыми можно злоупотребить. Для персональных исключений отправляйте в аутентифицированный канал.
Для кластеров сохраняйте агрегированное количество и период, но не целые цитаты, если они не нужны. Это снижает риск повторной идентификации редкого клиента через сочетание деталей.
Безопасная последовательность от выгрузки до публикации
Разделите процесс на четыре хранилища: исходные обращения, временная обезличенная выборка, черновики FAQ и опубликованную базу. У каждого набора назначьте права, срок хранения и владельца. Не переносите исходные тикеты в опубликованную базу ради трассируемости; храните ссылку на внутреннее правило или обобщенный ID кластера.
После тематической группировки выберите примеры с разными формулировками, но удалите редкие детали, которые могут узнать участники обращения. Проверяющий подтверждает, что ответ относится к типичному правилу, не раскрывает личный случай и содержит только актуальный шаг. Затем проверьте поиск на синонимах и опечатках.
Выпускайте небольшую партию с журналом изменений. Если появляется отзыв о неверном ответе, снимите карточку или направьте на проверку до следующего широкого обновления.
Разделите хранилища и выпуски
Исходные тикеты, обезличенная выборка, редакционные черновики и опубликованный FAQ должны иметь разные права и сроки хранения. Публичная карточка ссылается на внутреннее правило, а не на переписку клиента. При запуске обновляйте небольшую партию и храните журнал изменения, чтобы можно было быстро снять ошибочную инструкцию.
Случаи с личным исключением или возможным злоупотреблением направляйте в защищенный канал. Не включайте редкие подробности из переписки в примеры и не цитируйте пользователя даже после замены имени: сочетание даты, организации и события может его выдать.